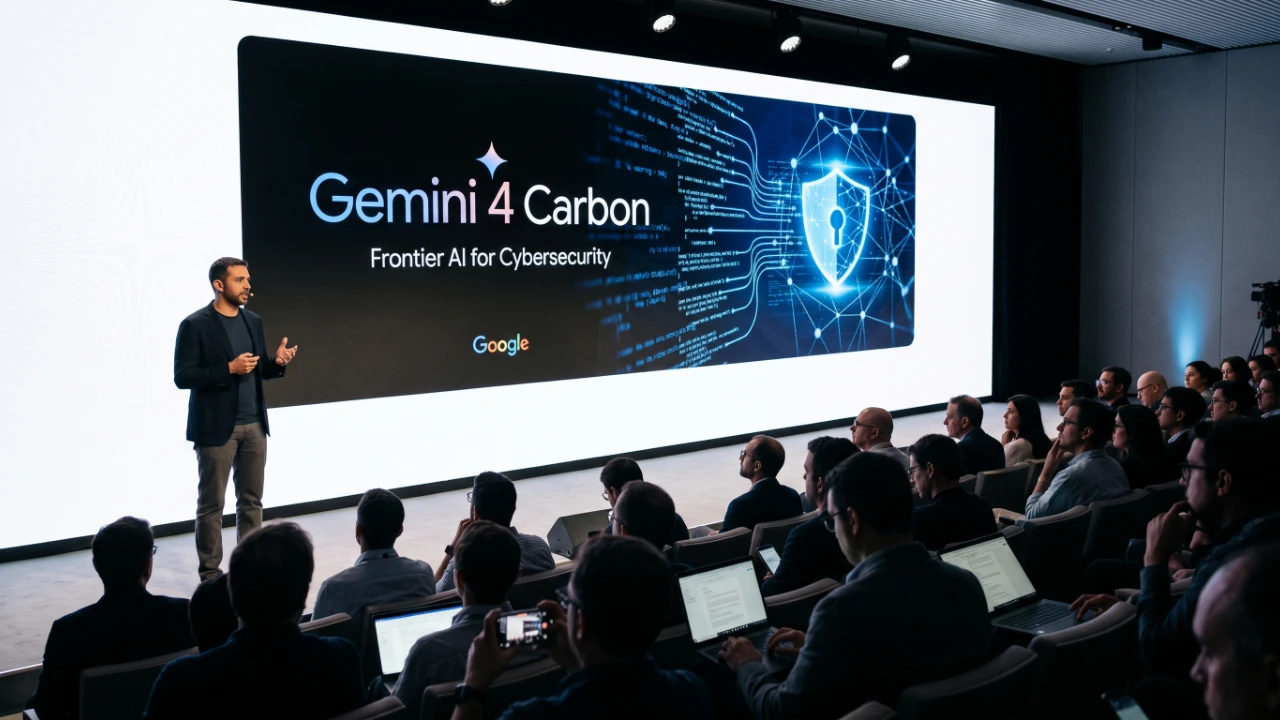
Google kündigt Gemini 4 Carbon mit Fokus auf Cybersicherheit an, doch das Modell bleibt ausgewählten Partnern vorbehalten
Die neue Generation von Googles Frontier-Modell verspricht Fortschritte bei der Erkennung von Schwachstellen und beim Code-Reasoning, doch der Zugang bleibt auf einen ausgewählten Kreis von Forschern und Sicherheitsfirmen beschränkt
Pontos-Chave
- Gemini 4 Carbon ist die neueste Iteration der Frontier-Reihe von Google DeepMind und tritt die Nachfolge früherer Generationen an, die auf multimodales Reasoning ausgerichtet waren
- Der Zugang ist auf ausgewählte Partner in Cybersicherheitsprogrammen beschränkt, ohne angekündigten Veröffentlichungstermin für die breite Öffentlichkeit
- Die Cybersicherheits-Spezialisierung umfasst Schwachstellenerkennung, Analyse von Schadcode und Reasoning über ausnutzbare Schwachstellen
Google DeepMind hat Gemini 4 Carbon vorgestellt, seine neueste Generation eines Frontier-KI-Modells, mit erklärtem Fokus auf Cybersicherheitsanwendungen. Die Ankündigung der Forschungsabteilung des Unternehmens positioniert das Modell als Werkzeug zur Identifizierung von Schwachstellen und zum Reasoning über Code im großen Maßstab — jedoch ohne jegliche Angabe, wann oder ob es die breite Öffentlichkeit erreichen wird.
Die Strategie spiegelt eine breitere Bewegung unter den führenden Laboren wider: die leistungsfähigsten Modelle unter kontrolliertem Zugang zu halten und sie zuerst an vertrauenswürdige Partner in sensiblen Sektoren wie Sicherheit, Verteidigung und kritischer Infrastruktur zu verteilen.
Was Gemini 4 Carbon Neues bringt
Laut der Bekanntmachung wurde das Modell mit Schwerpunkt auf offensiven und defensiven Sicherheitsaufgaben trainiert — von der statischen Analyse von Codebasen bis zur Simulation von Angriffsvektoren in kontrollierten Umgebungen. Der Ansatz sieht vor, dass Forscher und Incident-Response-Teams das Modell nutzen können, um ausnutzbare Schwachstellen zu antizipieren, bevor sie von böswilligen Akteuren entdeckt werden.
Die Architektur behält die multimodale Abstammung früherer Generationen bei, integriert jedoch spezifische Anpassungen für das Reasoning über Programmiersprachen und Netzwerkprotokolle. Google hat weder detaillierte Benchmarks noch vollständige technische Spezifikationen des Modells bekannt gegeben.
Beschränkter Zugang als Strategie
Die Entscheidung, Gemini 4 Carbon nicht öffentlich verfügbar zu machen, ist kein Einzelfall. Labore wie Anthropic und OpenAI haben ähnliche Ansätze mit hochleistungsfähigen Modellen verfolgt und sie zuerst für Early-Access-Programme mit ausgewählten Organisationen freigegeben.
Im Fall von Google wird der Zugang einem beschränkten Kreis von Partnern in Cybersicherheitsprogrammen gewährt. Das Unternehmen hat weder angegeben, welche Organisationen zu diesem Kreis gehören, noch die Auswahlkriterien genannt.
Was das für den Markt bedeutet
Die Beschränkung erzeugt eine Asymmetrie: Während die Öffentlichkeit weiterhin frühere Versionen von Gemini nutzt, hat ein ausgewählter Kreis von Unternehmen und Institutionen Zugang zu Fähigkeiten, die die Dynamik der Entdeckung und Ausnutzung von Schwachstellen neu definieren könnten.
Für den Sicherheitssektor wirft die Ankunft eines spezialisierten Frontier-Modells Fragen zur Dual-Use-Problematik auf — dieselben Fähigkeiten, die Verteidigern helfen, Schwachstellen zu finden, könnten theoretisch auch zu deren Ausnutzung eingesetzt werden. Google erklärt, dass kontrollierter Zugang Teil der Risikominderung ist.
Das Unternehmen hat weder einen Zeitplan für die Ausweitung des Zugangs noch Details zum Auswahlverfahren für neue Partner bekannt gegeben.
Praktische Auswirkungen
Für Engineering-Teams signalisiert der Schwerpunkt von Gemini 4 Carbon auf statischer Code-Analyse und Reasoning über Programmiersprachen und Netzwerkprotokolle, dass Fähigkeiten zur automatisierten Überprüfung von Codebasen von peripheren Werkzeugen in das Zentrum des Entwicklungszyklus wandern könnten. Das Fehlen detaillierter Benchmarks und vollständiger technischer Spezifikationen verhindert jedoch derzeit jede fundierte architektonische Bewertung.
Auf operativer Ebene vertieft der beschränkte Zugang für ausgewählte Partner die Asymmetrie zwischen denen, die über Frontier-Fähigkeiten verfügen, und der Öffentlichkeit, die bei früheren Versionen von Gemini bleibt, ohne bekannt gegebene Auswahlkriterien oder Ausweitungspläne. Die Governance der Doppelnutzung — Verteidigung und Ausnutzung von Schwachstellen — konzentriert sich somit auf einseitige Entscheidungen des Anbieters, mit direkten Auswirkungen auf die Kosten und die Adoptionsstrategie von Sicherheitsorganisationen.